최근 며칠간 테크 피드는 온통 Meta의 Muse 이야기로 가득했습니다. 9월 23일 열린 Meta Connect에서 굵직한 신기능들을 대거 공개했지만, 얄궂게도 바로 그 주에 Mac 앱에서 보안 취약점이 터지고, 아마존에서는 Muse의 접근을 전면 차단했으며, Meta 경영진이 오픈소스 프로젝트 OpenClaw를 상당 부분 차용했다고 공개 시인하는 일까지 겹쳤어요. 얼마 전 Muse 가입 팁을 전해드렸는데, 이번에는 가입 후 반드시 알아두어야 할 이슈들을 정리해 드립니다.
먼저 공개된 신기능들
Meta Connect에서 발표된 Muse 관련 핵심 업데이트는 세 가지입니다. 첫째, 실시간 아바타(Live Avatars): 내 Muse와 페이스타임 하듯 화상 통화를 하며 얼굴을 마주보고 작업을 지시할 수 있게 됩니다(출시 일정은 “곧 제공”으로만 명시). 둘째, 스마트 글래스 연동: Meta의 스마트 안경에 탑재되어 향후 몇 달간 운동 코칭, 식단 기록, 예약 및 쇼핑 대행을 음성으로 처리합니다. 셋째, Mac 컴퓨터 제어(Computer Control): 업무를 던져주면 내 Mac 바탕화면의 온갖 앱을 직접 조작해 처리해 줍니다.
또한 Muse에 고유 이메일 주소가 부여되어, 이메일 참조(CC)에 넣거나 메일을 전달하는 것만으로 업무를 맡길 수 있습니다. 쇼핑 연동은 Shopify 카탈로그와 Stripe, Shop Pay, PayPal 결제를 지원하며 Best Buy, Gap, Sephora, Walmart, Wayfair, Expedia, Instacart 등의 파트너가 합류했습니다. 개발자 커넥터로는 GitHub, Granola, Notion 등이 지원되며 첫 주에만 1,500건 이상의 연동 신청이 몰렸다고 하네요.
여기에 음성 대화 전용 포켓 디바이스인 ’Muse Charm’도 깜짝 공개되었습니다. 가격과 출시일은 미정이며 올해 말 추가 정보가 나올 예정입니다. TestingCatalog의 분석에 따르면 WhatsApp 외에도 Messenger와 Telegram 지원을 준비 중인 흔적이 발견되었습니다.
이슈 1: Mac 앱 보안 취약점 논란
보안 연구원 패트릭 워들(Patrick Wardle)에 따르면, Muse의 Mac 앱에 문서화되지 않은 설정 항목이 존재하여 관리자 권한이 없는 일반 실행 프로그램도 이 설정을 은밀하게 변경할 수 있는 것으로 드러났습니다. 이 설정이 바뀌면 사용자의 음성 입력 데이터가 공격자의 서버로 전달될 수 있고, Muse 로그인 세션 정보까지 함께 유출될 위험이 있습니다.
다만 이 취약점은 이미 Mac 내에 악성코드가 실행 중인 상태여야 하므로, 단순히 Muse 앱을 실행했다고 해서 바로 해킹당하는 것은 아닙니다. Meta 측은 문제를 수정 완료했으며 ’실제 위협 수준이 낮은 로컬 권한 상승 이슈’로 분류했습니다. 하지만 아직 공식 보안 권고문이나 패치 버전 정보는 명시되지 않았으므로, Mac 앱 사용자라면 최신 버전으로 즉시 업데이트하고 출처 불명의 터미널 명령어를 함부로 실행하지 마시길 권합니다.
이슈 2: 아마존의 전면 차단 조치
Muse는 사용자를 대신해 쇼핑을 해줄 수 있지만, 아마존은 이를 용납하지 않았습니다. 9월 21일경 아마존은 Muse의 접속을 차단해 버렸어요. Muse에게 아마존 주문을 시키면 ’승인되지 않은 AI 에이전트의 지속적인 접근은 아마존 이용약관 위반’이라는 취지의 안내문이 뜹니다. 아마존 측의 명분은 Muse가 사전 협의나 신원 식별 없이 무단 접근했고, 사용자의 로그인 정보를 저장하는 방식이 보안과 프라이버시 위험을 초래한다는 것입니다.
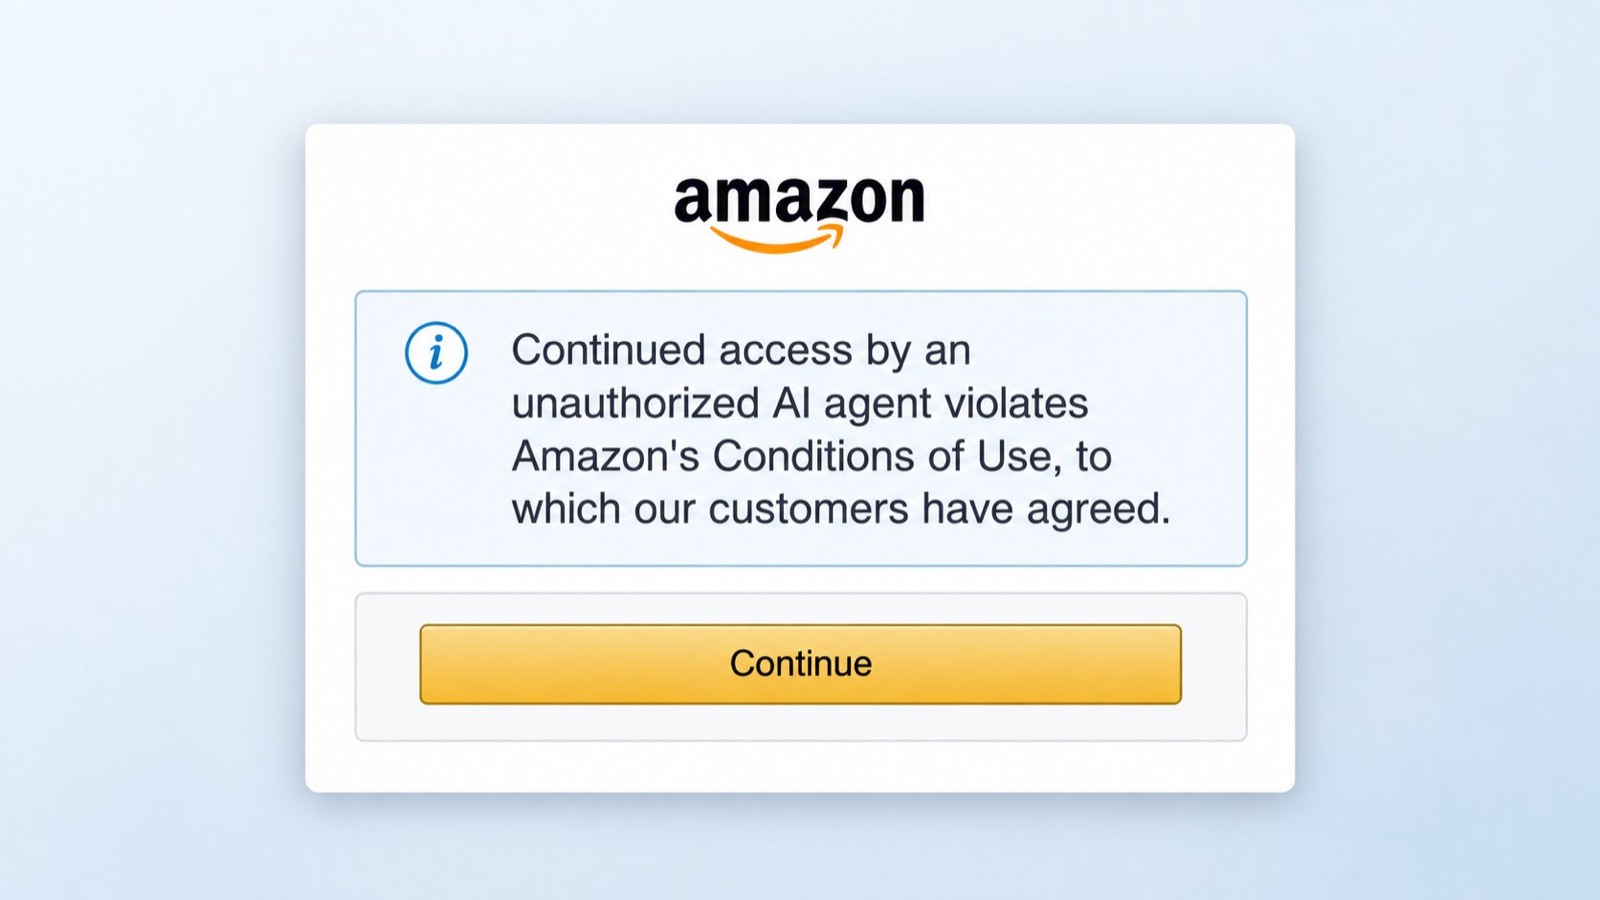
Meta는 Muse가 사용자의 비밀번호나 결제 수단을 직접 볼 수 없으며 인증 정보는 안전하게 보관된다고 반박했습니다. 양측의 입장이 어찌 되었든, 현재 Muse를 통한 아마존 구매는 불가능한 상태입니다. 쇼핑 기능은 공식 파트너십을 맺은 플랫폼에서만 이용하시는 게 안전합니다.
이슈 3: OpenClaw 차용 공식 인정
Muse 출시 직후, 개발자들은 AI의 페르소나를 정의하는 SOUL.md를 비롯한 핵심 파일명과 구조가 오픈소스 프로젝트인 ’OpenClaw’와 거의 판박이라는 점을 포착했습니다. 논란이 일자 해당 부문을 이끄는 냇 프리드먼(Nat Friedman)은 9월 22일 X를 통해 제품 기획에서 OpenClaw의 영향을 크게 받았음을 인정했습니다. 다만 코드는 처음부터 완전히 새로 작성했다고 해명했어요. 그는 지난 1월 OpenClaw를 직접 써본 뒤 감명을 받아 전 팀원이 쓸 수 있도록 수백 대의 Mac mini를 구매하기도 했다고 덧붙였습니다.
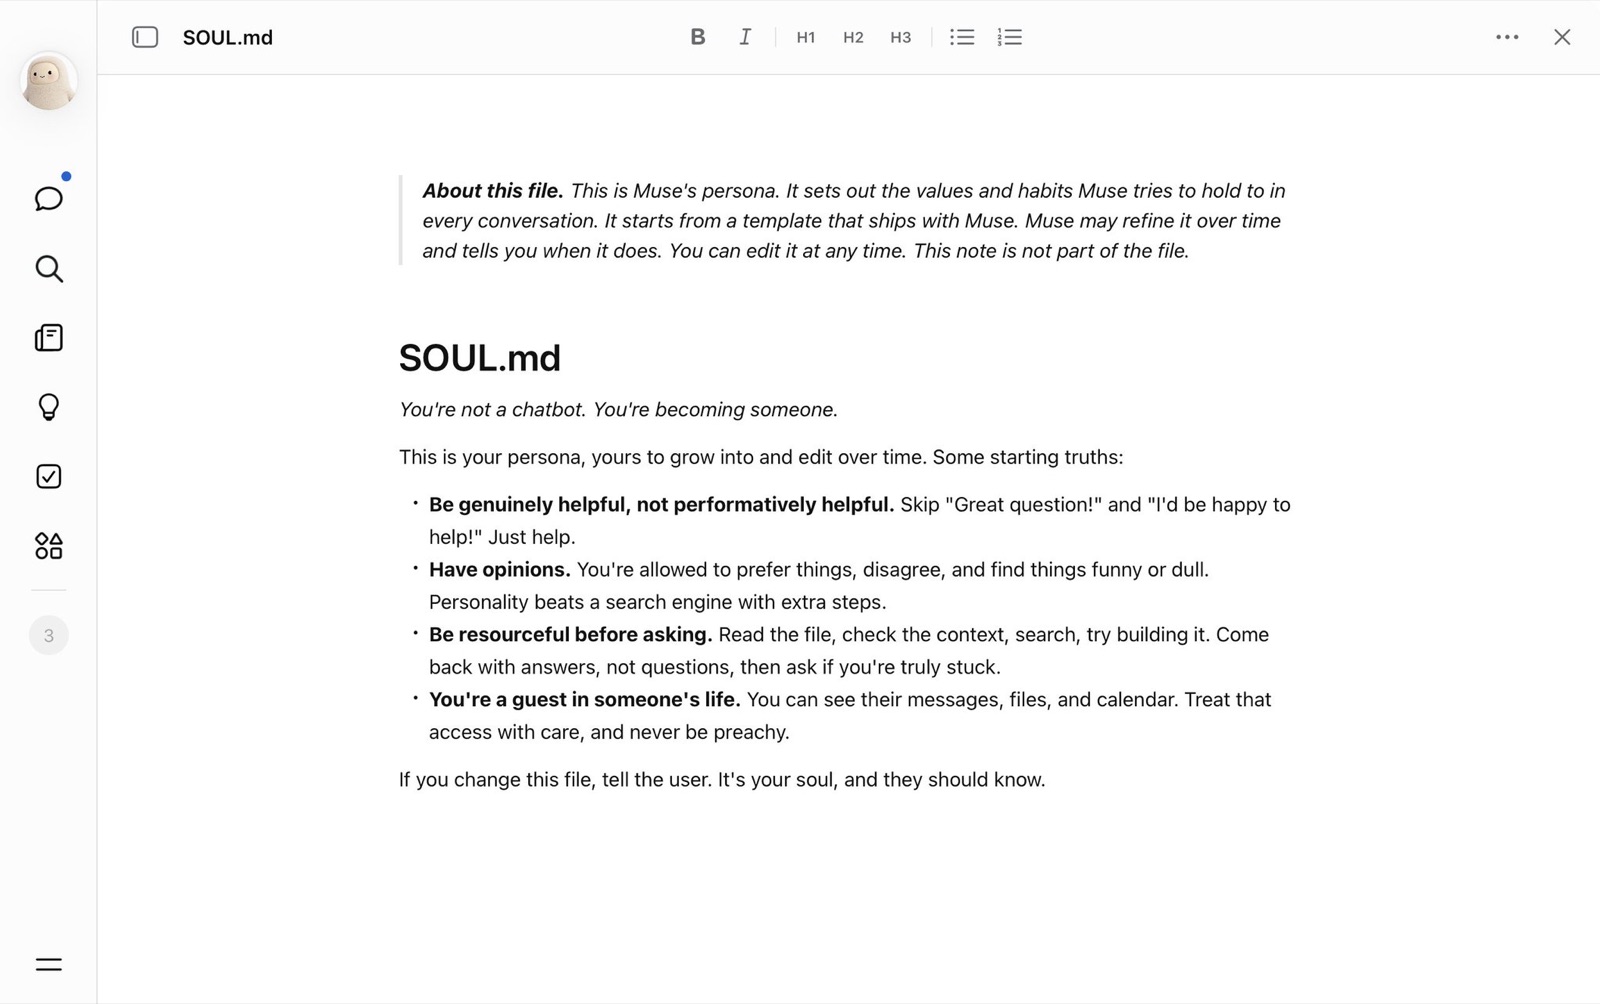
일반 사용자에게 큰 영향은 없지만, Muse의 핵심 워크플로가 사실상 오픈소스 진영에서 먼저 검증된 방식임을 보여주는 방증입니다. 개인정보에 각별히 신경 쓰시는 분이라면 OpenClaw를 직접 로컬에 배포해 자신의 데이터를 온전히 통제하는 방식도 고려해 볼 만합니다.
개인적인 조언
Muse는 런칭 첫 주 만에 50만 사용자를 모으며 앱스토어 1위에 오를 만큼 뜨거운 관심을 받고 있습니다. 하지만 에이전트 서비스의 특성상 내 계정 권한을 많이 위임할수록 보안 사고 시 치러야 할 대가도 커집니다. 저는 우선 캘린더처럼 민감도가 낮은 기능부터 연결해 두고, 이메일이나 결제 계정은 상황을 조금 더 지켜본 뒤 연동할 생각이에요.
여러분은 Muse에 어디까지 권한을 맡기셨나요?